DDoS là gì? Giải thích dễ hiểu cho người mới
Nếu bạn từng gặp một website đang hoạt động bình thường nhưng bỗng nhiên tải rất chậm, không truy cập được hoặc báo lỗi do máy chủ quá tải, có thể một trong những nguyên nhân là website đang gặp một cuộc tấn công DDoS. Đây là một thuật ngữ được nhắc khá nhiều khi nói về bảo mật website, nhưng với người mới thì nghe khá khó hiểu. Thực tế, ý tưởng phía sau DDoS lại rất đơn giản: làm cho một hệ thống phải tiếp nhận quá nhiều yêu cầu cùng lúc đến mức không còn đủ khả năng phục vụ người dùng bình thường.
DDoS là gì?
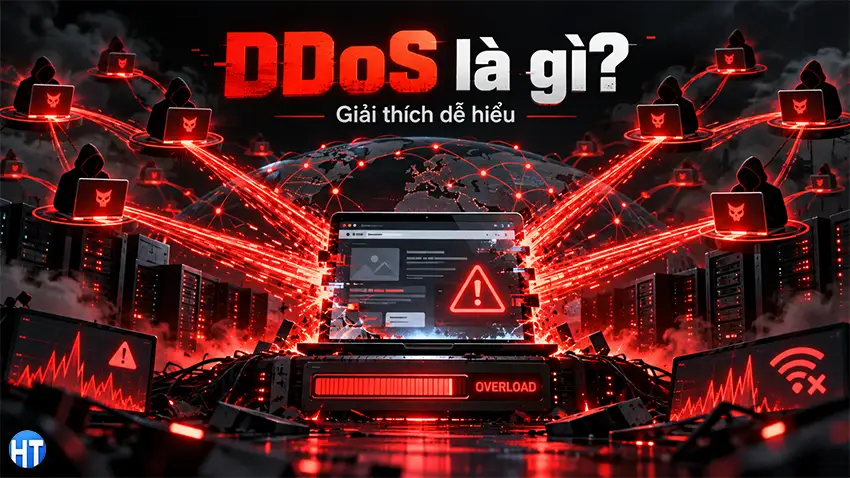
DDoS là viết tắt của Distributed Denial of Service, có thể hiểu là một cuộc tấn công từ nhiều nguồn khác nhau nhằm làm gián đoạn hoạt động của website hoặc dịch vụ trực tuyến.
Để dễ hình dung, hãy tưởng tượng website giống như một cửa hàng chỉ có một số lượng nhân viên nhất định. Bình thường mỗi phút có vài chục khách ghé vào thì nhân viên vẫn phục vụ tốt. Nhưng nếu đột nhiên có hàng nghìn người cùng chen vào cửa hàng, liên tục hỏi thông tin rồi lại hỏi tiếp, nhân viên sẽ không còn thời gian để phục vụ khách hàng thực sự.
DDoS hoạt động gần giống như vậy. Thay vì vài người dùng bình thường, hệ thống phải xử lý một lượng rất lớn yêu cầu trong cùng một khoảng thời gian. Khi máy chủ không đủ tài nguyên để xử lý, website có thể chậm, báo lỗi hoặc hoàn toàn không truy cập được.
DDoS khác gì với DoS?
Hai khái niệm này khá giống nhau nên người mới rất dễ nhầm.
DoS là Denial of Service, tức tấn công từ chối dịch vụ. Hiểu đơn giản, một nguồn có thể gửi lượng lớn yêu cầu nhằm làm hệ thống quá tải.
Còn DDoS có thêm chữ “Distributed”, nghĩa là các yêu cầu đến từ nhiều nguồn khác nhau cùng lúc. Đây là lý do DDoS thường khó xử lý hơn, bởi hệ thống không thể chỉ chặn một địa chỉ rồi coi như xong.
Một cuộc DDoS có thể liên quan đến rất nhiều thiết bị kết nối Internet bị lợi dụng để cùng gửi yêu cầu tới một mục tiêu. Người sở hữu những thiết bị đó đôi khi còn không biết thiết bị của mình đang tham gia vào một mạng lưới tấn công.
Vì sao DDoS có thể làm website bị sập?
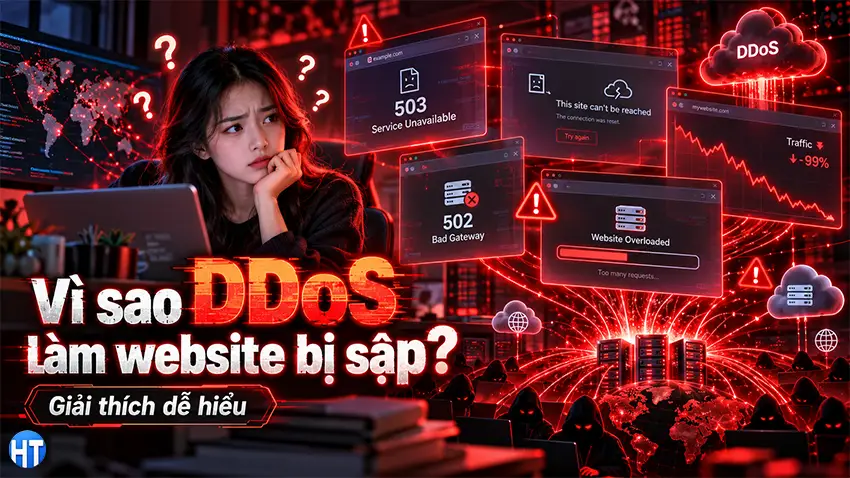
Một website không có tài nguyên vô hạn. Hosting hay máy chủ đều có giới hạn về CPU, RAM, băng thông và số lượng kết nối có thể xử lý tại một thời điểm.
Nếu lượng truy cập tăng một cách bình thường, chẳng hạn một bài viết bất ngờ được chia sẻ rất nhiều trên mạng xã hội, máy chủ cũng có thể gặp tình trạng quá tải nếu cấu hình quá yếu. Nhưng với DDoS, lượng truy cập thường được tạo ra có chủ đích để khiến hệ thống không còn khả năng phục vụ người dùng thật.
Khi đó, người truy cập có thể thấy website quay vòng rất lâu, xuất hiện lỗi timeout, lỗi 502, 503 hoặc hoàn toàn không kết nối được. Tuy nhiên việc website chậm hoặc sập không có nghĩa chắc chắn đang bị DDoS. Hosting yếu, database quá tải hoặc code có vấn đề cũng có thể tạo ra triệu chứng tương tự.
DDoS có phải là hack website không?
Theo mình đây là một điểm khá quan trọng để người mới phân biệt.
DDoS chủ yếu nhắm tới khả năng hoạt động của dịch vụ, chứ không nhất thiết có nghĩa người tấn công đã chiếm được quyền quản trị website hay đánh cắp dữ liệu.
Một website có thể bị DDoS nhưng dữ liệu vẫn hoàn toàn nguyên vẹn. Ngược lại, một website cũng có thể bị xâm nhập mà không hề bị DDoS.
Tất nhiên trong thực tế, nhiều loại tấn công có thể xảy ra cùng lúc, nhưng về bản chất thì DDoS và việc chiếm quyền website là hai chuyện khác nhau.
Một cuộc DDoS thường có dấu hiệu gì?
Dấu hiệu dễ thấy nhất là lưu lượng truy cập tăng bất thường trong thời gian rất ngắn. Website đang hoạt động bình thường bỗng phản hồi chậm, CPU hoặc băng thông tăng mạnh và số lượng request tới máy chủ nhiều hơn rất nhiều so với mức bình thường.
Ngoài ra có thể xuất hiện lượng lớn yêu cầu tới cùng một trang, cùng một API hoặc những đường dẫn nhất định. Website cũng có thể liên tục báo lỗi dù trước đó không có thay đổi về code hay cấu hình.
Tuy nhiên nếu chỉ nhìn từ phía người dùng thì rất khó kết luận chính xác. Việc xác định có phải DDoS hay không thường cần xem log máy chủ, lưu lượng mạng và các số liệu từ hosting hoặc dịch vụ CDN.
Website WordPress có thể bị DDoS không?
Có. Thực tế bất kỳ website nào kết nối Internet đều có thể trở thành mục tiêu, không riêng WordPress.
Với WordPress, một số trang hoặc chức năng xử lý nhiều tài nguyên có thể trở thành điểm dễ bị làm quá tải nếu nhận quá nhiều request cùng lúc. Vì vậy khi vận hành WordPress, mình thường không chỉ quan tâm đến việc bảo vệ tài khoản đăng nhập mà còn chú ý tới khả năng chịu tải của hosting, cache và lớp bảo vệ phía trước website.
Việc sử dụng plugin bảo mật có thể giúp lọc một phần lưu lượng xấu ở cấp WordPress, nhưng với một cuộc DDoS đủ lớn thì chỉ plugin thường là chưa đủ.
Lý do rất đơn giản: nếu lưu lượng xấu đã làm nghẽn đường truyền hoặc máy chủ trước khi WordPress kịp xử lý, plugin bên trong website cũng khó có cơ hội can thiệp.
Làm thế nào để giảm nguy cơ bị ảnh hưởng bởi DDoS?
Với một blog hoặc website nhỏ, theo mình không cần biến vấn đề này thành thứ quá đáng sợ. Điều quan trọng là xây dựng website có một số lớp bảo vệ cơ bản ngay từ đầu.
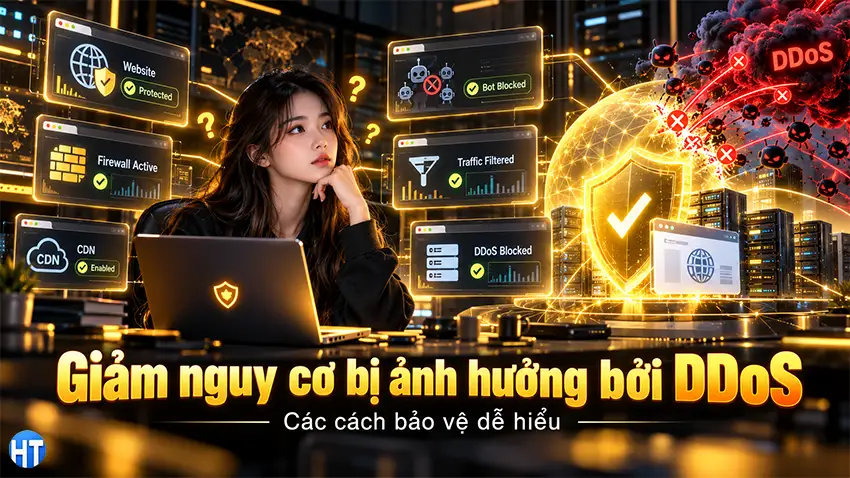
Trước hết, nên lựa chọn hosting có chất lượng ổn định và có cơ chế bảo vệ lưu lượng bất thường. Nếu website bắt đầu có nhiều người truy cập, việc sử dụng CDN hoặc dịch vụ trung gian có khả năng lọc traffic cũng rất hữu ích.
Cache cũng đóng vai trò quan trọng. Một trang được cache tốt sẽ cần ít tài nguyên xử lý hơn so với việc mỗi request đều phải chạy PHP và truy vấn database từ đầu.
Ngoài ra, việc cập nhật WordPress, theme và plugin vẫn rất cần thiết. DDoS không phải lúc nào cũng dựa vào lỗ hổng, nhưng một website có lỗi bảo mật rõ ràng chắc chắn sẽ khó bảo vệ hơn.
Nếu thấy lưu lượng tăng bất thường, điều mình ưu tiên là kiểm tra thống kê hosting, log truy cập và liên hệ nhà cung cấp máy chủ. Với những cuộc tấn công lớn, phía hosting hoặc dịch vụ mạng thường có nhiều công cụ để xử lý hơn người quản trị website thông thường.
Cloudflare có giúp chống DDoS không?
Đây là một trong những dịch vụ thường được nhắc tới khi nói về bảo vệ website.
Hiểu đơn giản, thay vì để người dùng kết nối trực tiếp tới máy chủ của bạn, một dịch vụ như Cloudflare có thể đứng ở giữa. Nó tiếp nhận lưu lượng trước, lọc một phần request bất thường rồi mới chuyển các yêu cầu hợp lệ về máy chủ gốc.
Ngoài khả năng chống DDoS, các dịch vụ CDN dạng này còn có thể giúp cache nội dung và giảm tải cho hosting.
Với một blog cá nhân hoặc website WordPress nhỏ, đây là giải pháp mình thấy khá dễ tiếp cận. Tuy nhiên cũng giống các công cụ bảo mật khác, bật một dịch vụ không đồng nghĩa website sẽ trở nên bất khả xâm phạm.
Cấu hình hosting, code và cách vận hành website vẫn rất quan trọng.
DDoS có thể ngăn chặn hoàn toàn không?
Theo mình, rất khó nói một website có thể được bảo vệ tuyệt đối trước mọi cuộc DDoS.
Các cuộc tấn công có quy mô khác nhau rất nhiều. Một lượng request nhỏ có thể bị firewall chặn khá dễ, nhưng nếu lưu lượng đủ lớn thì vấn đề có thể nằm ở hạ tầng mạng chứ không còn ở riêng website nữa.
Vì vậy mục tiêu thực tế thường là giảm thiểu tác động.
Một website có hệ thống cache tốt, CDN, firewall và máy chủ được cấu hình phù hợp sẽ có khả năng chịu đựng tốt hơn rất nhiều so với một website đặt trực tiếp trên hosting yếu mà không có lớp bảo vệ nào.
Đối với website doanh nghiệp hoặc dịch vụ quan trọng, việc có phương án dự phòng và lựa chọn nhà cung cấp hạ tầng có khả năng chống DDoS tốt cũng là điều rất đáng cân nhắc.
Người làm website nhỏ có cần quá lo về DDoS không?
Theo mình là không cần quá lo, nhưng nên biết nó tồn tại.
Một blog mới với lượng truy cập nhỏ có thể chưa phải mục tiêu hấp dẫn, nhưng vẫn có khả năng bị bot quét hoặc gặp lưu lượng bất thường. Thay vì ngày nào cũng lo website bị tấn công, mình nghĩ tốt hơn là thiết lập một nền tảng tương đối an toàn ngay từ đầu rồi tập trung vào nội dung.
Sử dụng hosting uy tín, bật HTTPS, sao lưu dữ liệu, dùng mật khẩu mạnh, cập nhật hệ thống, bật cache và cân nhắc CDN là những việc cơ bản nhưng đem lại hiệu quả khá lớn.
Khi website phát triển hơn, lúc đó mới cần nâng dần mức bảo vệ theo nhu cầu thực tế.
Nếu phải giải thích DDoS là gì trong một câu thật đơn giản, mình sẽ nói rằng:
DDoS là hình thức làm một website hoặc dịch vụ bị quá tải bằng cách gửi lượng lớn yêu cầu từ nhiều nguồn cùng lúc, khiến người dùng bình thường khó hoặc không thể truy cập.
DDoS không đồng nghĩa website đã bị hack hay mất dữ liệu, nhưng nó có thể khiến dịch vụ bị gián đoạn trong một khoảng thời gian.
Với người mới làm website, mình nghĩ không cần phải hiểu sâu về mạng hay các kỹ thuật tấn công. Chỉ cần nắm được cách hoạt động cơ bản, biết những dấu hiệu bất thường và xây dựng website với các lớp bảo vệ cần thiết là đủ để bắt đầu.
Làm website lâu rồi mình nhận ra một điều: bảo mật không phải là cố gắng biến website thành một pháo đài không thể bị tấn công. Quan trọng hơn là hiểu rủi ro, giảm bớt những điểm yếu và có phương án xử lý nếu một ngày sự cố thật sự xảy ra.